网络与信息安全软件开发 铸就数字时代的坚固盾牌
在数字化转型浪潮席卷全球的今天,网络与信息安全已从技术保障的配角,演变为关乎企业存亡、社会稳定乃至国家安全的战略核心。而在这场没有硝烟的攻防战中,网络信息安全工程师,尤其是专注于网络与信息安全软件开发的工程师,扮演着“铸盾者”的关键角色。他们以代码为砖石,以逻辑为灰浆,构建起抵御数字威胁的坚固防线。
一、角色定位:从“救火队员”到“体系构建者”
传统的网络安全工作往往侧重于事后响应,如病毒清除、漏洞修补,工程师更像是一名“救火队员”。随着高级持续性威胁(APT)、勒索软件、供应链攻击等新型攻击手段的层出不穷,被动防御已捉襟见肘。网络与信息安全软件开发工程师的使命,则是向主动防御和体系化构建转变。
他们的核心任务并非简单地配置防火墙或杀毒软件,而是通过编写代码,开发出能够主动探测、智能分析、协同防御的安全产品与系统。这些工作覆盖了从底层加密算法到上层安全管理平台的完整技术栈,其产出直接决定了安全防护的精度、速度与韧性。
二、核心开发领域:构建多维度的防御矩阵
网络与信息安全软件开发的范畴广阔,通常围绕以下几个关键领域展开:
1. 安全协议与加密技术实现
这是信息安全的基石。工程师需要基于SSL/TLS、IPSec、SSH等标准协议,开发或优化安全的通信模块。他们负责将AES、RSA、国密SM系列等加密算法集成到产品中,确保数据在传输和存储过程中的机密性与完整性。例如,开发一个高效的VPN客户端或一个端到端加密的即时通讯应用,都需要深厚的密码学工程能力。
2. 威胁检测与防御系统开发
这是攻防对抗的最前沿。工程师需要开发入侵检测/防御系统(IDS/IPS),通过特征匹配或异常行为分析来识别恶意流量。更为复杂的是端点检测与响应(EDR)和网络检测与响应(NDR)系统,它们利用大数据和机器学习技术,持续采集与分析终端或网络行为,发现隐蔽的高级威胁并自动响应。这涉及海量数据处理、实时流计算和复杂的算法模型工程化。
3. 安全管理与运营平台开发
面对企业内成百上千的安全设备与海量日志,仅靠人工运维毫无可能。工程师需要开发安全信息和事件管理(SIEM)平台,将分散的日志进行归一化、关联分析,并通过可视化仪表盘呈现全局安全态势。安全编排、自动化与响应(SOAR)平台则更进一步,允许通过剧本将不同安全工具联动起来,实现分钟级甚至秒级的自动化事件处置。
4. 应用安全与DevSecOps工具链开发
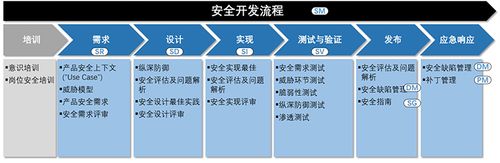
安全左移是当前的重要趋势。工程师需要开发静态应用安全测试(SAST)、动态应用安全测试(DAST)、交互式应用安全测试(IAST)以及软件成分分析(SCA)工具。这些工具集成在CI/CD流水线中,在代码编写和构建阶段就发现漏洞和开源组件风险,从源头减少安全隐患。
三、关键能力矩阵:超越编码的复合型素养
一名优秀的网络与信息安全软件开发工程师,远不止是“会写代码”。其能力模型是一个多维度的复合体:
- 扎实的编程与系统功底:精通C/C++(用于底层性能和内存安全敏感模块)、Python(用于快速原型和自动化)、Go(用于高并发网络服务)等语言;深刻理解操作系统(Linux内核机制)、计算机网络(TCP/IP协议栈)和编译原理。
- 对抗性思维与安全知识:必须懂“攻击”才能更好地“防御”。需熟悉OWASP Top 10 Web漏洞、二进制逆向、栈溢出、堆溢出、UAF等漏洞原理,了解MITRE ATT&CK等攻击框架。
- 数据与算法能力:能够运用统计分析、机器学习(如聚类、分类、图算法)来处理非结构化安全数据,从中提取威胁信号,降低误报率。
- 架构设计能力:安全软件往往需要处理高吞吐、低延迟的数据流,且自身必须足够健壮,不能被轻易攻破。因此需要掌握分布式系统设计、容错机制、高性能网络编程等。
- 工程化与合规意识:熟悉DevSecOps流程,能够编写可维护、可测试的代码;同时理解等级保护、GDPR、数据安全法等法律法规对软件功能的要求。
四、面临的独特挑战
与其他软件开发相比,安全软件开发有其特殊的难度:
- 对抗的鲁棒性:不仅要考虑代码的功能正确性,更要考虑在恶意输入、畸形数据包、拒绝服务攻击下的稳定性。软件本身就是一个“要塞”,必须能承受持续的敲打。
- 性能与安全的平衡:加密解密、深度包检测都会消耗计算资源。如何在保障安全强度的前提下,将对业务性能的影响降到最低,是永恒的工程难题。例如,为超高吞吐的网络网关开发DPI引擎,就需要大量的性能优化工作。
- 误报与漏报的博弈:在威胁检测系统中,降低误报会导致漏报增多,反之亦然。工程师必须结合业务场景和威胁情报,不断调整算法与模型,寻找最佳平衡点,这往往需要持续的数据反馈和迭代。
- 快速演进的威胁:攻击技术日新月异,新的漏洞和恶意软件变种每天都在出现。安全软件必须具备快速更新检测规则或模型的能力,这对软件架构的灵活性和热更新机制提出了很高要求。
五、未来展望:智能驱动与主动免疫
网络与信息安全软件开发将呈现两大趋势:
- 智能化:AI将更深地融入安全软件开发。基于深度学习的流量分析、用户实体行为分析(UEBA)将成为标配;大语言模型(LLM)可被用于自动化代码审计、威胁报告生成甚至攻击模拟,极大提升开发与运营效率。
- 主动免疫与零信任:安全软件将不再局限于边界防护,而是内生于每一个应用和身份之中。微隔离、持续验证、动态访问控制等零信任理念需要新的软件基础设施来支撑。开发具备“自我防御、自我修复”能力的应用程序将成为新的前沿。
###
网络与信息安全软件开发工程师,是这个时代数字文明的守夜人。他们编写的每一个函数、设计的每一个架构,都在为浩瀚的数据海洋构筑看不见的防线。选择这一领域,不仅意味着掌握了高精尖的技术,更意味着承担起一份守护信任的责任。在可见的随着万物互联和智能化进程加速,他们的价值只会愈发凸显。培养兼具深厚工程能力与敏锐安全直觉的复合型开发人才,不仅是企业的竞争壁垒,更是数字化社会的共同福祉。
如若转载,请注明出处:http://www.lt5919.com/product/34.html
更新时间:2026-09-27 00:53:00